
Цаг үе
DDoS халдлагын идэвжил
Эх сурвалж: Тагнуулын ерөнхий газар
Дэлхий дахинд коронавирусын халдварын эсрэг хорио цээрийн дэглэм тогтоогоод байгаа энэ үед хүмүүс цахимаар хувийн ажил болон бизнесээ үргэлжлүүлэх, хичээл сургалтад хамрагдах, хурал зөвлөгөөнд оролцох, мэдээ мэдээлэл авах болсноор интернет орчны хэрэглээ эрс нэмэгдсэн. Гэвч үүнийг дагаад кибер халдлагууд ч идэвхжиж энэ төрлийн гэмт хэрэг өнгөрсөн оны мөн үеэс 82.5 хувиар нэмэгдсэн байна.
Халдлага үйлдэгчид хувь хүн рүү чиглэсэн халдлагуудад спам, фишинг, сошиал инженеринг буюу хуурамч цахим шуудан илгээх, хуурамч холбоосоор дамжуулан хортой код тарааж хэрэглэгчийн хувийн мэдээлэлд халдах зэрэг аргыг голлон ашиглаж байгаа бол аливаа байгууллага руу халдахдаа DDoS халдлага үйлдэж, улмаар хэрэглэгчдэд үйлчилгээ үзүүлэх, мэдээллийн сангаа ашиглах боломжгүй болгож, байгууллагын үйл ажиллагаа зогсоход хүргэж байна.
Касперски компанийн 2020 оны эхний улирлын тайланд дурдсанаар DDoS халдлагын тоо хэмжээ 2019 оны мөн үеийнхээс 80 хувиар нэмэгдсэн ба халдлагын хугацаа уртсаж, 2019 оны сүүлийн улиралтай харьцуулахад 2 дахин өссөн байна. Ухаалаг дайралтын хувьд мөн ижил өсөлттэй байгаа бөгөөд энэ нь мэргэжлийн хакер болон сонирхогчдын зүгээс DDoS халдлагыг сонирхох хандлага нэмэгдэж байгааг харуулж байна. Коронавирусын дэгдэлтийн үед ихэвчлэн эмнэлэг, эрүүл мэндийн байгууллага, хүргэлийн үйлчилгээ болон боловсролын байгууллагын цахим хуудсууд DDoS халдлагад өртөж байна.
Технологийн хөгжил хурдасч, халдлага үйлдэгчдийн ур чадвар нэмэгдэхийн хирээр DoS буюу Denial-of-Service төрлийн халдлагууд улам бүр нарийн зохион байгуулалттай болж, зөвхөн серверийн ажиллагаа болон бизнесийн үйлчилгээг тасалдуулаад зогсохгүй олон талаар дайралт хийж, сүлжээний эмзэг цэгүүдийг эрэлхийлж байна.
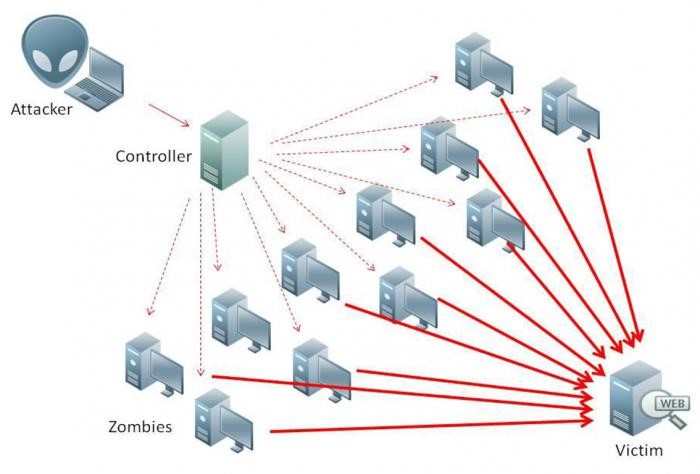
DoS халдлага нь их хэмжээний хэрэглэгчийн хүсэлтийг хост эсвэл сүлжээ рүү илгээснээр уг машин ачааллаа дийлэхгүйд хүрч, хэрэглэгчиддээ хариу өгөх, тэдэнд үйлчилгээ үзүүлэх боломжгүй болдог. Хэрэв сүлжээн дэх цор ганц хоструу нэг халдагчаас чиглэж байвал DoS халдлага гэнэ. Цаашлаад олон тооны хостууд тухайн хохирогч руу дээрх төрлийн их хэмжээний халдлагын шинж чанар бүхий хүсэлтүүдийг илгээж байгаа бол DDoS буюу Distributed-Denial-of-Service халдлага гэнэ. Зураг 1. DDoS халдлага
Халдлага үйлдэгч нь Zombies буюу botnets - тусгай Троян вирусын халдвар авсан компьютерын сүлжээ үүсгэн тухайн компьютеруудын эзэмшигчийн мэдэлгүйгээр алсаас хянан удирдаж, цаашид DDoS халдлага үйлдэхэд шаардагдах өндөр урсгалыг бий болгох зорилгоор тэдгээрийг бэлтгэдэг ба өөрөөр хэлбэл зорилтот сервер, сүлжээ рүү өөрөө шууд дайрахгүй харин zombie компьютеруудаар дамжуулж өөрийгөө халхалдаг. Ингэснээр zombie компьютерууд л ил харагдах бөгөөд жинхэнэ халдагчийг илрүүлэхэд төвөгтэй юм.
Эдгээр botnet сүлжээг спам болгон ашиглагдаж болох бөгөөд зарим нь хортой код татаж авах сайт болох, фишинг залилан болон дээр дурдсан DDoS халдлага үйлдэх зэрэг өөр өөр зорилготой олон гэмт хэрэгтнүүдийн хяналтанд байж болно.
Хэрэв таны сервер компьютер троян вирусээр халдварласан бол халдлага үйлдэгч DDoS комманд өгөх хүртэл удаан хугацаагаар унтаа байх бөгөөд вирус, хортой код илрүүлэх программаар тогтмол шалгаж ботнет болохоос сэргийлэх боломжтой. Халдагчийн тушаалаар ботнетууд нэгэн зэрэг зорилтот сервер буюу сүлжээ рүү халдахад ачаалал үүсч үйлчилгээ хэвийн явагдах боломжгүй болдог. Сүлжээ доторх bot бүр нь халдлагыг далдалдаг тул энэ төрлийн халдлагуудыг тодорхойлоход хэцүү бөгөөд том хэмжээний DDoS халдлага үйлдэх чадамжтай ботнет байгуулахад цаг хугацаа их шаарддаг байна.
DDoS халдлагын төрөл. Гэмт хэрэгтнүүд хэд хэдэн аргыг ашиглан DDoS халдлага үйлддэг ба ихэнх нь зорилтот сервер эсвэл сүлжээнд нэвтрэхэд чиглэдэг боловч ерөнхийдөө гурван төрөлд хувааж болно.
- Аппликейшн дайралт нь тодорхой үйлчилгээ эсвэл програм дээр төвлөрдөг ба ихэвчлэн вэб хуудас бүхий аппликейшнууд руу чиглэдэг. HTTP flood бол энэ төрлийн халдлагуудын нэг бөгөөд олон тооны HTTP хүсэлтийг ашиглан ердийн хэрэглэгчдийг вэб програм руу нэвтрэх боломжгүйд хүргэдэг.
- Багтаамжны дайралт нь зорилтот сүлжээний дамжуулах чадварыг өндөр хүчин чадлаар ачааллуулах зорилготой. Энэ төрлийн халдлагын хэмжээ нь халдлага үйлдэгчээс хамаардаг бөгөөд ихэвчлэн 100Gbps-аас 1 Tbps хүртэл хэлбэлздэг.
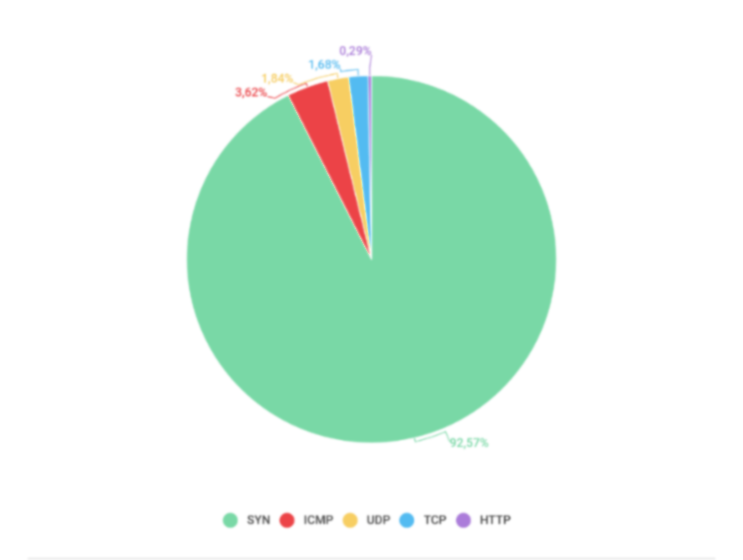 Протоколын дайралт нь олон төрлийн протоколын сул талыг ашиглан вэб программын серверүүдийн хүчин чадлыг дээд зэргээр ачааллуулах, галт хана, ачаалал тэнцвэржүүлэгч гэх мэт хамгаалах хэрэгслүүдийн нөөцийг шавхахад төвлөрдөг. SYN flood бол протоколын дайралтын нэг хэлбэр бөгөөд хуурамч IP хаяг ашиглан ердийн синхрончлох – танин баталгаажуулах солилцоог эвдэх замаар зорилтот серверт хуурамч холболтын дараалал бий болгож, үндсэн хэрэглэгчдийн баталгаажуулалтыг их хэмжээний хүлээлтэд оруулдаг байна. Зураг 2. DDoS халдлагын төрлүүд
2020 оны эхний улиралд үйлдэгдсэн нийт DDoS халдлагын 92,6 хувийг SYN flood төрөл эзэлсэн бөгөөд энэ нь өнгөрсөн улирлаас 8 хувиар өссөн байна.
DDoS халдлагын хамгаалалт
DDoS халдлагын үр нөлөө нь халдлагын цар хүрээ, түүнд өртөхөөс сэргийлж авсан арга хэмжээ, бэлэн байдлаас хамаарах ба ерөнхийдөө хамгаалалтын хэрэгслүүдээс гадна интернетийн дэд бүтцийн шийдэлд тулгуурладаг.
- Хязгаарлалт - Нэг үйлчлүүлэгчийн нээж болох холболтын тоог хязгаарласнаар DDoS-ийн халдлагаас урьдчилан сэргийлэх боломжтой. Ердийн хэрэглээнд вэб хөтөч нь нэг вэбсайтад 5-7 TCP холболтыг нээж өгдөг ба DDoS-ийн дайралт нь өндөр ачаалал өгөхийн тулд үүнээс давж гардаг.
- Галт хана - DDoS халдлагаас урьдчилан сэргийлэх өөр нэг арга бол Вэб Аппликейшн Галт хана буюу WAF-ийг тохируулах юм. Урвуу прокси болгон ашиглавал WAF нь серверийг олон төрлийн хортой код, халдлагаас хамгаалахад туслах болно.
- Blackhole буюу хар нүх - DDoS-ийн дайралтыг бууруулах хамгийн энгийн арга бол бүх холболтыг "хар нүх" рүү чиглүүлдэг. Хар нүхний шүүлтүүрийг тодорхой хязгаарлалт шалгуургүйгээр хэрэгжүүлэх тохиолдолд хууль ёсны болон хортой сүлжээний урсгал хоёулаа хар нүх рүү чиглэгдэж, сүлжээнээс хаягддаг. Үүнийг сүлжээний администраторууд түлхүү ашиглах боломжтой бөгөөд ихэвчлэн ISP компаниуд ашигладаг.
- DDoS хамгаалах үйлчилгээ – Аюулгүй байдлыг ханган, халдлагаас хамгаалах бүтээгдэхүүн хөгжүүлж, нэвтрүүлдэг олон компаниуд байдаг ба тэд сүлжээний ачаалал, нууцлалын протокол, хэрэглээний зан төлөв зэрэг олон төрлийн үзүүлэлтийг тогтмол шинжилж шаардлагатай хамгаалалт, зохицуулалтыг автоматаар тохируулдаг учир их хэмжээний халдлагыг хохирол багатай даван туулахад тусалдаг.
"COVID-19” цар тахлын улмаас техник технологийн хөгжил хурдасч байгаа ч мэдээллийн аюулгүй байдлаа хангах, кибер халдлагаас хамгаалах, урьдчилан сэргийлэх асуудлаа орхигдуулаад байна. Албан байгууллагын хувьд мэдээллийн системийн аюулгүй байдлыг найдвартай хангаж чадахуйц вирусний эсрэг баталгаатай программ хангамж ашиглах, хамгийн сүүлийн үеийн аюулгүй байдлын шинэчлэл тогтмол хийхээс гадна сервер администраторуудын хийх ёстой хамгийн чухал алхам болох стресс тестийг өөрийн сервер дээр туршин, шинжилгээ хийж, DDoS халдлагад өртөхөөс сэргийлэхийг кибер аюулгүй байдлын мэргэжилтнүүд зөвлөсөөр байна.
Мэдээллийн аюулгүй байдлын эрсдэлийн 80 гаруй хувь нь хувь хүний мэдлэг, хариуцлагаас шалтгаалдаг тул хичнээн өндөр өртөгтэй хамгаалалт, хяналтын систем байгаад ч бүрэн хамгаалж чадахгүй. Мэдээллийн аюулгүй байдлын эрсдэлийг бууруулахад иргэдийн мэдээлэл технологи, мэдээллийн аюулгүй байдлын мэдлэг, зөв хэвшил олгох сургалт арга хэмжээ, анхааруулгыг тогтмол зохион байгуулж, хэрэгжүүлэхэд төр болон хувийн хэвшил, иргэдийн оролцоо чухал юм.
Цаг үе
БНХАУ-д зорчих иргэдэд анхааруулж байна
БНХАУ-ын хилийн боомтоор галт зэвсгийн сум хууль бусаар нэвтрүүлэхийг завдсан хэрэг сүүлийн үед гарсантай холбогдуулан Монгол Улсаас тус улсад суугаа Элчин сайдын яам иргэдэд анхааруулга хүргүүлжээ.
Тус анхааруулгад, "Сүүлийн үед БНХАУ-ын хилийн боомтоор галт зэвсгийн сум хууль бусаар нэвтрүүлэхийг завдсан хэрэг гарсантай холбогдуулан БНХАУ-д зорчих Монгол Улсын иргэдэд дараах анхааруулгыг хүргүүлж байна.
1. Галт зэвсэг, сум, тэсэрч дэлбэрэх бодис, мансууруулах эм, сэтгэцэд нөлөөт бодис болон хууль тогтоомжоор хориглосон бусад эд зүйлийг БНХАУ-ын хилээр хууль бусаар нэвтрүүлэхгүй байх;
2. Хил нэвтрэхээс өмнө ачаа тээш, хувийн эд зүйл, тээврийн хэрэгсэлд хориглосон болон хязгаарлалт тогтоосон эд зүйл байгаа эсэхийг нягтлан шалгах;
3. Бусдын ачаа тээш, илгээмж, эд зүйлийг нягтлалгүйгээр хил дамжуулан тээвэрлэхээс татгалзах;
4. БНХАУ-ын хил, гаалийн хууль тогтоомжийг зөрчсөн тохиолдолд зөрчлийн шинж, нөхцөл байдлаас хамааран захиргааны болон эрүүгийн хариуцлага хүлээхийг анхаарна уу.
БНХАУ-ын Эрүүгийн хуулийн 151 дүгээр зүйлийн 1 дэх хэсэгт зааснаар галт зэвсэг, сум хууль бусаар хилээр нэвтрүүлсэн гэмт хэрэг үйлдсэн этгээдэд 7 жилээс дээш хугацаагаар хорих ял оногдуулж, торгох буюу эд хөрөнгийг хураах; хөнгөн нөхцөлд 3–7 жил хорих, онц хүнд нөхцөлд бүх насаар хорих ял оногдуулахаар заасан.
Иймд Монгол Улсын иргэд Та бүхэн БНХАУ-д зорчихдоо тус улсын хууль тогтоомж, дүрэм, журмыг чанд сахиж, болзошгүй эрсдэлээс урьдчилан сэргийлэхийг Монгол Улсаас БНХАУ-д суугаа Элчин сайдын яамнаас анхааруулж байна..." гэсэн байна.
Цаг үе
Монголын гурван стартап Сөүлд болох олон улсын арга хэмжээнд оролцоно
Монголын гурван гарааны компани БНСУ-ын Сөүл хотод зохион байгуулагдах гарааны бизнес, инновацын олон улсын «Камап–2026» арга хэмжээнд оролцох эрх авчээ.
Нийслэлийн Бизнес, инновацын газар БНСУ-ын Жижиг, дунд үйлдвэр, гарааны бизнесийн яам болон холбогдох байгууллагуудтай хамтран сонгон шалгаруулалтыг зохион байгуулсан байна.
Сонгон шалгаруулалтад нийт 26 төсөл материалаа ирүүлснээс хоёрдугаар шатанд 14, эцсийн шатанд зургаан төсөл шалгарчээ. БНСУ-ын ажлын хэсэг арваннэгдүгээр сарын 9-нд эцсийн үнэлгээг цахимаар хийж, «Хорека Юнион» компанийн «Хорекасофт», «Оюу Интеллиженс» компанийн «ЛүүкЛюкс Эй-Ай», «Хонмоно» компанийн «Хонмоно Эй-Ай» төслийг шалгаруулсан байна.
Олон улсын энэхүү арга хэмжээ арванхоёрдугаар сарын 9–11-нд Сөүл хотын «Коэкс» үзэсгэлэнгийн төвд болно. Шалгарсан компаниудын хоёр талын нислэгийн тийз болон зочид буудлын зардлыг зохион байгуулагч тал бүрэн хариуцах юм.
«Камап–2026» арга хэмжээнд дэлхийн олон орны гарааны компани, хөрөнгө оруулагч, бизнесийн байгууллагууд оролцоно. Монголын компаниуд өөрсдийн технологийн шийдэл, бүтээгдэхүүнээ олон улсын зах зээлд танилцуулж, хөрөнгө оруулалт татах, гадаадын байгууллагуудтай хамтын ажиллагаа тогтоох боломжтой болж байна.
Цаг үе
Nvidia-ийн захирлыг тагнуултай холбоотой байж болзошгүй хэргээр шалгаж байна
АНУ-ын технологийн томоохон компани Nvidia-ийн гүйцэтгэх захирал Женсен Хуантай дотно харилцаатай байсан эмэгтэйг БНХАУ-ын тагнуулын ажилтан байж болзошгүй гэж сэжиглэж, Холбооны мөрдөх товчоо шалгаж байгаа талаар АНУ-ын Ерөнхийлөгч Дональд Трамп мэдэгджээ.
Мөн АНУ-ын тагнуулын байгууллагууд Женсен Хуантай харилцаатай байсан Алис Хуан хэмээх эмэгтэйг БНХАУ-ын талд ажилладаг байсан гэж сэжиглэж буй талаар «Нью-Йорк таймс» сонин мэдээлсэн юм. Алис Хуан нь Nvidia компанитай бизнесийн харилцаатай Сингапурын Мегаспи компанийн удирдах албан тушаалтан байжээ.
Ерөнхийлөгч Трамп арваннэгдүгээр сарын 9-нд Женсен Хуантай утсаар ярьж, тухайн эмэгтэйг тагнуул байж болзошгүйг мэдэж байсан эсэхийг асуусан байна. Хуан энэ талаар огт мэдээгүй гэж хариулсныг Трамп сэтгүүлчдэд мэдээлжээ.
Харин БНХАУ-ын Гадаад хэргийн яам тагнуулын ажиллагаатай холбоотой мэдээллийг үндэслэлгүй хэмээн няцаасан байна.
Nvidia компани уг асуудлаар хараат бус шалгалт эхлүүлсэн бөгөөд компанийн нууц мэдээлэл алдагдсан, үндэсний аюулгүй байдалд хохирол учирсан гэх үндэслэл одоогоор тогтоогдоогүйг мэдэгджээ.
Энэ мэдээллийн дараа Nvidia-ийн хувьцааны ханш дөрвөөс дээш хувиар буурч, компанийн зах зээлийн үнэлгээ ойролцоогоор 250 тэрбум ам.доллароор багассан байна.
-
Цаг үе2019/11/25
СЭРЭМЖЛҮҮЛЭГ: Гадаадад хөдөлмөр эрхлэхэд зуучлах нэрээр иргэдийг залилж байна
-
Улстөр нийгэм2022/08/29
Хаягдсан уурхайд түшиглэн Монгол соёлын жуулчлалын бүс байгуулжээ
-
Цаг үе2024/05/29
Улаанбаатарт өдөртөө 16 хэм дулаан
-
Урлаг спорт2024/05/16
Ерөнхийлөгч У.Хүрэлсүх хоккейн үндэсний шигшээ багийн тамирчдыг хүлээн авч уулзл...